| Издательский дом ООО "Гейм Лэнд" | ЖУРНАЛ ХАКЕР #148, МАЙ 2011 г. |
Эволюция Client-side эксплойтов в картинках: Как загружали трои в 2004 году, и как это происходит сейчас?
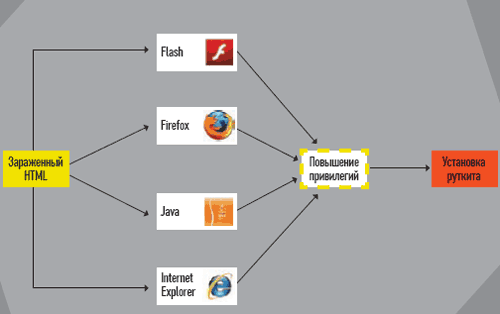
2004 год
То, насколько простым было использование client-side эксплойтов для выполнения произвольного кода (прежде всего, загрузки и установки руткита) в не таком уж далеком 2004 году, хорошо иллюстрирует эта картинка.
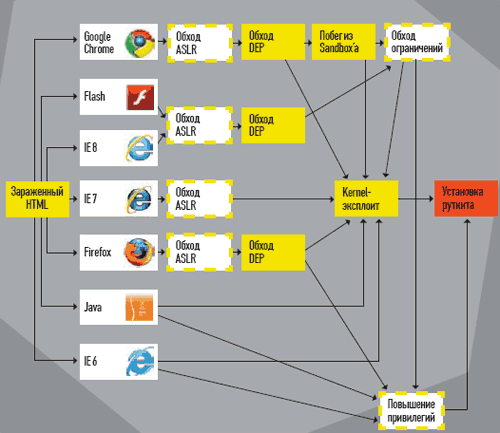
2011 год
А теперь оцени, как все усложнилось сейчас. Не обязательно глубоко разбираться в этой теме, чтобы по одной картинке понять, что плохим парням приходится искать все новые и новые векторы атак и обходить появившиеся защитные механизмы.
Комментарий эксперта
В современном мире трудно найти человека, использующего интернет, но не устанавливающего дополнительных расширений для своего браузера. Такие расширения как Flash установлены у подавляющего большинства пользователей. А ведь именно появление таких плагинов повлияло на изменение ландшафта в современном эксплойтостроении. Теперь безопасность на стороне пользователя не может контролироваться только со стороны разработчиков браузера.
Не менее важна и безопасность каждого из установленных плагинов, ведь злоумышленники могут использовать его для внедрения в систему вредоносного кода. К примеру, появление уязвимостей в продуктах небезызвестной компании Adobe влечет за собой рост количества эксплойтов, нацеленных именно на эти уязвимости.
Причем неоперативное закрытие этих самых уязвимостей со стороны разработчика дает злоумышленникам достаточно большое временное окно для успешных атак. В последние годы идет явный акцент на client-side атаках с использованием эксплойтов, разрабатываются новые техники или же используются старые, с неожиданного для разработчиков защиты ракурса.
В принципе, внедрено уже много различных механизмов для противодействия и на уровне самих операционных систем (DEP, ASLR, SEHOP). Именно благодаря этим механизмам порог мастерства для человека, разрабатывающего сегодня эксплойты или занимающегося поиском уязвимостей, сильно возрос.
Александр Матросов, директор Центра вирусных исследований и аналитики компании ESET.