| Издательский дом ООО "Гейм Лэнд" | ЖУРНАЛ ХАКЕР #144, ЯНВАРЬ 2011 г. |
Профилактика утечек данных: DLP, IRM и стандартные средства WS2008
В этой статье будет рассказано о двух подходах к решению поставленной задачи – мы расскажем о системах DLP и IRM, их возможностях и недостатках. А заодно рассмотрим одно из решений в области IRM с элементами DLP – то, которое идет в составе ОС Windows Server 2008.
Описание проблемы
Стандартное разграничение доступа или шифрование данных на уровне файловой системы позволяет либо разрешить доступ к данным, либо целиком его запретить. Но существуют ситуации, когда такого грубого разграничения недостаточно. Чаще всего приходится сталкиваться с "гибкими" ограничениями со стороны правообладателей, когда конченым пользователям навязывают способ употребления купленного контента. Технологии, позволяющие ограничить или отследить создание копий, задать срок использования файла, называют DRM (DigitalRightsManagement, иногда расшифровывают как DigitalRestrictionsManagement). При использовании ограничений на операции с файлами в корпоративной среде (для защиты персональных данных, коммерческой тайны, финансовых отчетов) чаще используют другие близкие термины:
- EDRM – Enterprise Digital Rights Management;
- ERM – Enterprise Rights Management;
- IRM – Information Rights Management;
- RMS – Rights Management Services, название от Microsoft для IRM.
Все перечисленные выше технологии используют шифрование для защиты содержимого файла и применяют ограничения на возможные действия с файлами на уровне приложений.
Другая проблема – это утечка конфиденциальных данных. Причем, если раньше утечка могла нанести вред репутации или выручке компании, то сейчас все ближе тот день, когда у нас начнет действовать федеральный закон "О персональных данных", и утечка данных сможет привести к административной, гражданской и уголовной ответственности. Особую остроту этой проблеме придает то, что утечка может быть непреднамеренной, например:
- При отправке письма пользователь прикрепил не тот документ, или при выборе e-mail из списка получателей ошибся и отправил конфиденциальные данные не тому;
- Сотрудник, потратив целый день на просмотр новостей и блогов, решил вовремя довести проект до конца и для этого списал документы на флешку, чтобы поработать дома, но флешку потерял.
Для решения проблемы утечек применяются DLP (DataLeakage (Loss)Prevention) приложения, которые отслеживают и предотвращают неавторизованную передачу данных.
DLP и IRM – конкуренты или союзники?
Сейчас на рынке существуют две технологии, которые решают сходные, но не одинаковые задачи двумя различными способами – DLP и IRM. Практически все крупные фирмы (IBM, Cisco, RSA (подразделение EMC), Oracle, Microsoft, CheckPoint, Symantec) имеют решение хотя бы в одной из этих областей. С каждым годом ущерб от утечек и нецелевого использования данных растет, как растут и прибыли компаний. В реальности же ни одна из технологий не решает свою задачу полностью, поэтому все больше производителей понимают необходимость их объединения, создают комплексные решения или предлагают интеграцию.
DLP-приложение контролирует данные на разных этапах:
- Data-at-Rest. Обнаруживает и классифицирует данные, находящиеся на серверах, дисках, ленточных накопителях. Проверяет, что данные не исчезли, и генерирует соответствующие отчеты.
- Data-in-Motion. Отслеживает (и, возможно, блокирует) данные, передаваемые по сети.
- Data-in-Use. Контролирует перемещение данных на конечных системах, например, отправку на печать или копирование на внешние носители.
Для полноценного DLP-решения необходима реализация возможности блокировки передачи данных – часть решений способна только генерировать оповещения. Блокировка, с одной стороны, позволяет реально предотвратить утечку, но с другой может сильно мешать нормальному течению бизнес-процессов. Еще важно наличие единой консоли для просмотра всех отчетов, хранения истории и возможности ее анализа. Для DLP-решения очень важна классификация данных и отделение общедоступных данных от тех, которые требуют защиты. Для корректной классификации необходимо очень много ручной работы, но часть классификации можно автоматизировать с помощью ключевых слов, шаблонов (например, по формату паспортных данных или номеру кредитной карты), задания местоположения файлов, которые автоматически попадают в категорию "конфиденциально", или автоматическое добавление в эту категорию файлов, созданных определенными пользователями.
Так как существует масса разнообразной информации, передаваемой по различным протоколам во всевозможных форматах и кодировках, то основные ограничения DLP-систем связаны с невозможностью отслеживания всех каналов утечки и обработки всех форматов данных. Другое ограничение – это необходимость ручной классификации данных и сложность локализации, которая учитывала бы не только ключевые слова, но и местные формы представления данных, чувствительных к утечке. Кроме того, невозможно отследить данные на бумажных носителях, которые были легально распечатаны. Возникают серьезные проблемы при анализе видео-конференций, голосового общения, файлов, хранящихся в облаке, и архивов, даже с самыми короткими паролями.
Внедрение DLP-решения может растянуться не на один месяц. Самое сложное при внедрении – это определение данных, которые необходимо защищать, и всех возможных каналов утечки. Кроме того, необходимо ограничивать использование программ/протоколов/типов данных, которые не обрабатываются DLP-решением, на уровне операционных систем. А еще очень важно сохранить возможность нормальной работы с не конфиденциальными документами.
Надо понимать, что есть решения, которые отслеживают отправку на печать, есть решения, которые затрудняют получение скриншотов, но нет программных или аппаратных решений, которые помешают пользователю сфотографировать экран или запомнить данные и пересказать их. Так что все DLP-решения направлены в большей степени на защиту от непреднамеренной утечки. Если же нам требуется передать конфиденциальные данные за пределы организации, например, партнерам, то как отследить, что они не "утекут" от партнера? Тут и возникает необходимость в IRM-решениях.
IRM позволяет "удаленно" контролировать использование документов. За счет шифрования файлов удается предотвратить неавторизованный доступ, а с помощью клиентских приложений удается ограничить возможные действия над документами. В отличие от DRM, который принудительно навязывают пользователям, IRM полезен организации, так как позволяет сохранить конфиденциальные данные в секрете. Использование IRM ограничивается поддержкой на уровне пользовательских приложений.
Совместное использование DLP и IRM очень и очень оправдано. DLP – хорошее решение для наблюдения за системами и сетью, опознавания конфиденциального содержимого с последующим оповещением или блокировкой передачи данных. Но DLP – это "внутреннее" решение, которое не работает за пределами организации. Вы не можете применить свои политики к партнерам или к облачным хранилищам, но спокойно можете использовать в этих ситуациях IRM.
Безопасное совместное использование документов "как сервис"
Модным облачным технологиям нашлось место и среди DRM-решений. Одно из них – это SaaS решение Watchdox от калифорнийской компании Confidela, которое хостится на AmazonWebServices. Watch Dox Secure file sharing позволяет автору загрузить файл на сайт www.watchdox.com, задать на него разрешения (View, Print, Edit, Forward, Spotlight и Copy/Paste), указать срок действия разрешений и настроить журналирование обращений к документу. Все разрешения можно изменять с течением времени. После загрузки файл преобразуется во флеш-ролик, с которым пользователь может делать только то, что разрешил автор. При работе через приложения, отличные от браузера, например, офисные продукты, требуется установка плагина.
Для получения доступа к документу необходимо указать свой e-mail, единожды подтвердив его переходом по ссылке в письме. Пароль для аутентификации не применяется, а идет привязка к конкретному компьютеру. К неудобствам можно отнести то, что поперек всего текста будет показываться свой же e-mail. Все общение с сервером идет по HTTPS, файлы шифруются AES. При переходе к другому приложению текст файла размывается, что, в принципе, не мешает сделать скриншот с помощью горячих клавиш. Для защиты от скриншотов используется разрешение Spotlight, которое оставляет видимой небольшую область текста, тем самым сильно удлиняя сам процесс и доставляя неудобства читателю.
В общем, решение довольно продуманное, но надо учитывать, что все конфиденциальные файлы передаются третьей стороне. Если к обещаниям о сохранении конфиденциальности загруженных документов компания относится так же, как к использованию клиентских e-mail, то теряется весь смысл этого интересного сервиса (при указании e-mail для аутентификации сообщается, что он не будет использован для отправки нежелательных сообщений, но через несколько минут на почту приходит письмо от консультанта Confidela с предложением рассказать больше о продуктах компании).
Что позволяет сделать AD RMS?
Служба управления правами ActiveDirectory (AD RMS; ее роль появилась в Windows Server 2008, ранее Rights Management Services были доступны как отдельный компонент) – одно из самых доступных IRM-решений, так как идет в составе довольно популярной в компаниях ОС и замечательно интегрируется с остальными компонентами. То есть для внедрения ADRMS не требуются дополнительные финансовые вливания и работа с напильником для интеграции в существующую инфраструктуру. Например, при работе с Share Point нет необходимости вручную назначать разрешения на каждый документ, так как разрешения применяются на уровне библиотеки. Кроме того, Windows Server 2008 R2 включает в себя File Classification Infrastructure, что позволяет автоматизировать классификацию файлов на основании местоположения, владельца или создателя файла, содержимого, размера и других параметров.
AD RMS позволяет задавать следующие разрешения на работу с файлами: Full Control, View, Edit, Save, Extract, Export, Print, Allow Macros, Forward, Reply, Reply All, View Rights. AD RMS по умолчанию может работать со следующими типами документов:
- Документы Word, Excel, PowerPoint и InfoPath, начиная с 2003 версии офиса. В версиях офиса, кроме Microsoft Office Ultimate 2007, OfficeEnterprise 2007, Office Professional Plus 2007 и Office 2003 Profession, можно только читать, но нельзя создавать документы, защищенные с помощью AD RMS.
- Файлы Microsoft XML Paper Specification (XPS).
Кроме этого партнеры MS регулярно добавляют поддержку новых типов документов:
- Создание и работа с защищенными pdf-файлами с помощью Foxit PDF Security Suite, GigaTrust Enterprise, решений от компаний Liquid Machines и Secure Islands. Продукты Foxit ориентированы только на работу с pdf-файлами и неплохо интегрируются с Microsoft Office Share Point Server. Преимущество же решения GigaTrust в том, что оно блокирует несколько сотен приложений по захвату экрана и предоставлению файлов в общий доступ.
- Вышеперечисленные компании предлагаю решения и для защиты CAD-файлов и некоторых других форматов.
- Для поддержки любых типов фалов можно использовать ADRMS Software Development Kit (SDK), который позволяет программно шифровать и расшифровывать документы, ассоциировать права с содержимым файлов и взаимодействовать со службами ADRMS.
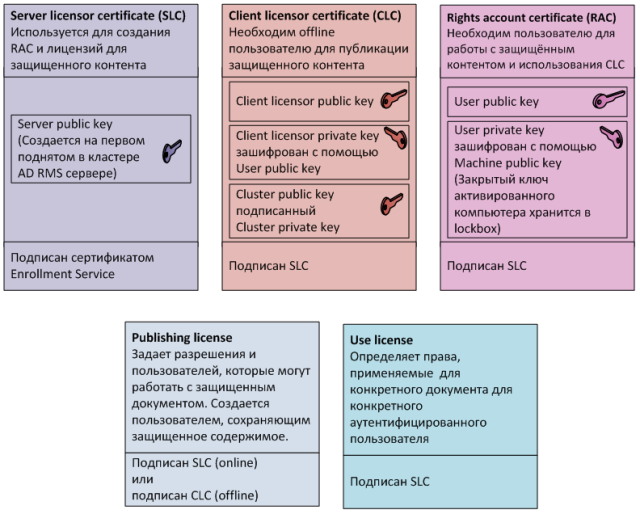
В процессе работы с ADRMS генерируется большое количество сертификатов и лицензий, которые, по сути, тоже являются сертификатами.
На рисунке перечислены основные сертификаты и их содержимое.
Далее изображен процесс создания и работы с защищенным документом, который состоит из следующих шагов:
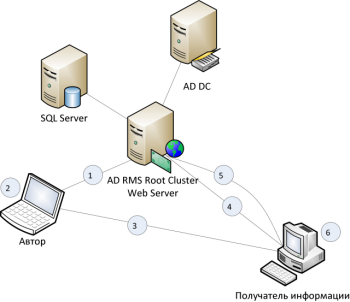
- Автор единожды, при первой попытке создать защищенный документ, получает RAC и CLC от кластера AD RMS.
- С помощью приложения, поддерживающего работу с AD RMS, автор создает файл и задает набор разрешений на использование файла. Приложение шифрует файл симметричным ключом, который, в свою очередь, шифруется открытым ключом AD RMS сервера. Зашифрованный ключ помещается в "publishing license", которая привязывается к файлу. Лицензию может выдать только AD RMS кластер, к которому принадлежит автор. Если кластер автору недоступен, то копия симметричного ключа шифруется с помощью CLC.
- Файл любым способом доставляется от автора получателю. На компьютере получателя должен быть RAC. Если его нет, то он издается AD RMS кластером.
- Для работы с файлом клиентское приложение отправляет запрос на "use license" кластеру AD RMS, издавшему "publishing license". В запросе отправляется сертификат учетной записи получателя и "publishing license", которая содержит ключ шифрования защищенного файла.
- Сервер проверяет, что получатель авторизован для работы с документом. Затем расшифровывает ключ шифрования файла своим закрытым ключом, перешифровывает его с использованием открытого ключа получателя и отправляет пользователю "use license", в которую могут быть включены дополнительные ограничения (например, версия ОС или срок действия).
- На стороне клиента происходит проверка сертификатов, списков отзыва, цепочек доверия сертификатов, и если все проверки проходят успешно, то пользователь получает доступ к файлу.
Настройка и работа с ADRMS
Для работы ADRMS требуются следующие компоненты:
- Active Directory Domain Services (ADDS) хранит информацию об URL для доступа к кластеру AD RMS в Service Connection Point (SCP) и проводит аутентификацию клиентов. Сервер AD RMS обязательно должен входить в домен.
- Для хранения конфигурационной информации и журналирования используется Microsoft SQL Server или база, встроенная в Windows Server 2008.
- На первом сервере в домене, на котором устанавливается роль AD RMS, обязательно должна быть установлена роль Web Server (IIS).
- Для Windows XP, Windows 2000 и Windows Server 2003 для работы с AD RMS требуется установка Microsoft Windows Rights Management Services Client.
Установка AD RMS осуществляется путем добавления серверной роли, состоящей из двух компонентов: непосредственно Active Directory Rights Management Services и Identity Federation Support, который необходим для интеграции с AD FS и дает возможность клиентам работать с AD RMS при наличии федеративных отношений доверия. Не рекомендуется добавлять роль AD RMS на контроллер домена. Для установки AD RMS требуются права локального администратора, для регистрации Service Connection Point необходимы права Enterprise Admins.
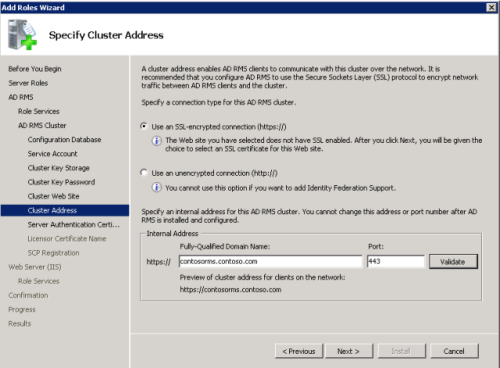
Перед установкой необходимо создать учетную запись, с правами по умолчанию и не истекающим сроком действия пароля, от имени которой будет запускаться служба AD RMS. Для повышения отказоустойчивости в случае восстановления или миграции рекомендуется создавать записи типа А (или CNAME) на DNS-сервере для URL кластера AD RMS и SQL-сервера, на котором хранятся базы AD RMS.
AD RMS поддерживает шаблоны (Rights Policy Templates), с помощью которых можно контролировать права, которые получают пользователи и группы при работе с документами, защищенными шаблоном. При создании документов автор может выбирать, какой шаблон будет применен, тем самым упрощается задание разрешений. Шаблоны хранятся либо в конфигурационной базе данных, либо в папке, которая может быть использована offline-пользователями. Для того, чтобы шаблоны были доступны offline-пользователям, необходимо экспортировать шаблоны через консоль AD RMS в общую папку, перенести шаблоны на клиентские компьютеры и задать соответствующий путь в реестре (в зависимости от используемого ПО необходимо настраивать разные ветки, например, для Office 2007 надо изменить ключ реестра HKEY_CURRENT_USER\SOFTWARE\Microsoft\Office\12.0\Common\DRM\AdminTemplatePath).
Итоги
DLP- и IRM-решения позволяют значительно снизить вероятность раскрытия конфиденциальных данных, особенно когда они используются совместно. Но ни одно техническое решение не сможет помешать инсайдеру, у которого есть доступ к данным, передать их на сторону.
AD RMS, если разобраться в принципах его работы и всех выдаваемых сертификатах, позволяет быстро развернуть IRM-решение , работающее с наиболее популярными форматами файлов, которое еще и позволяет выполнить автоматическую классификацию данных и создать шаблоны, которые легко применимы в доменной инфраструктуре. Кроме того, AD RMS поддерживает интеграцию с DLP-решениями, например, RSADLP.
WWW
- http://technet.microsoft.com/en-us/library/dd772697(WS.10).aspx – возможности использования различных версий офисных пакетов для создания и работы с защищенными документами.
- http://www.xrml.org/ – eXtensible Rights Markup Language – язык, используемый для создания шаблонов ADRMS.
- Ознакомиться с подробными сравнениями различных DRL- и IRM-решений можно в нескольких источниках: "DLP-решения на российском рынке", "GroupTest: DRM & DLP tools", "Как сориентироваться на рынке систем DLP".