
| | ||
| |||
| |||
Андрей Васильков, angstroem@hotbox.ru
Опубликовано: 20.5.2002
 В деле обеспечения безопасности не бывает мелочей, а второстепенная роль некоторым ее компонентам отводится чисто условно. Однако у многих складывается впечатление, что грамотно настроенный файрволл и антивирусная система при должной настройке способны справиться с любой напастью, которая угрожает ПК или LAN. Вынужден огорчить, зачастую этого явно недостаточно. Для начала стоит подумать о приобретении IDS.
Что такое IDS и зачем она вам
IDS - система обнаружения вторжения, которая позволяет выявлять/блокировать попытки взлома LAN и оповещать об этом. Необходимость использования IDS и ее место в комплексной системе безопасности вытекает из названия. Согласитесь, грош цена всем файрволлам и антивирусам, если контроль над системой получил чужак, а вы этого не заметили. Представьте себе гибрид сниффера (модуля перехвата трафика, работающего в пределах сегмента сети. Он применяется для сбора информации, которая впоследствии может быть использована как для диагностики, так и для взлома LAN), анализатора и системы оповещения/блокировки - вы получите примерное представление о функционировании IDS.
IDS бывают разные
…Хорошие и плохие, дорогие и бесплатные… но это не главное. На сегодняшний день по уровню обнаружения атак их делят на:
NIDS (Network Intrusion Detection Systems). Неправда ли, звучит очень похоже на «needs»? Уровень NIDS - сетевой, а механизм частично заимствован у снифферов. Они точно также осуществляют перехват данных, их анализ и протоколирование, вот только делают это в автономном режиме и совсем с другими целями. Как и антивирусные сканеры, NIDS работают с паттернами (в данном контексте - шаблонами характерных свойств). Здесь речь идет не о детектировании опасного кода, а об анализе трафика на предмет наличия подозрительных свойств, присущих тому или иному способу взлома. При обнаружении такового он блокируется, и сообщение об этом высылается администратору. Обычно первый этап взлома LAN - это сбор информации о ней. Как правило, он осуществляется полупассивно. Но и в этом случае, когда на сеть только готовятся осуществить нападение, NIDS способны обнаружить характерные особенности трафика (при сканировании портов, к примеру. Банально, но все еще популярно) и вовремя среагировать.
GrIDS (Graph-Based Intrusion Detection System). Вроде бы, всем хороша классическая NIDS, да вот беда: злоумышленники ведь тоже не дураки. И попадаться в самом начале не нравится никому. Поэтому и была разработана тактика распределенного (распараллеленного) сбора информации. В этом случае в распоряжении атакующего должно быть уже несколько компьютеров, но зато такая распределенность позволяет избежать сходства трафика с известным шаблоном, присущим той или иной тактике вторжения. В результате - обычные NIDS удается обойти. Тут-то и появляются на сцене во всей красе GrIDS. По своей сути они являются усовершенствованными NIDS. Настолько, что приобретают ценные свойства, не присущие простым NIDS. Принцип их функционирования полностью адекватен вышеописанной технике сбора информации. В каждый сегмент LAN устанавливается свой сниффер. Информация от них собирается вместе, анализируется и представляется в виде графа (схемы информационных потоков). Благодаря такой методике удается распознавать сложные шаблоны. Последние, кстати, характерны и для I-Worms. Поэтому GrIDS можно рассматривать и как способ обнаружения сетевых червей. Это довольно наглядный пример того, как на практике стирается условное «разделение труда» между компонентами защитного ПО. Все NIDS не зависят от типа используемой в сети ОС. Для работы им необходим выделенный узел в контролируемом(-ых) сегменте(-ах) и сетевой адаптер, умеющий принимать все типы пакетов. Логичным решением будет установление защищенного соединения между NIDS и консолью управления. Но даже такая относительно сложная IDS, как GrIDS - не панацея.
OIDS (Operational Intrusion Detection Systems). Почему-то в голливудских фильмах упорно создается образ хакера, который проникает в незнакомую сеть, что называется, «на ура». Именно на них обычно списывают убытки от вторжений, пытаясь скрыть собственную некомпетентность. По статистике же, на долю внешних взломов приходится едва ли 20%. Остальные 80% - именно на внутренние. Помочь в защите от последних и призваны OIDS. Это уже совершенно иной уровень - операций. Небольшая тонкость перевода: IMHO, следует переводить «Система обнаружения вторжения операционного уровня», а не «Операционная система обнаружения вторжения». Почувствовали разницу? Эти системы разработали на случай, если злоумышленнику удалось войти в систему от имени (логина) легального пользователя. Или, когда атака на сеть происходит изнутри нее самой. Система сравнивает действия конкретного пользователя в данный момент времени с его обычными, и в случае сильных расхождений - бьет тревогу. Проще говоря, оценивается типичность действий (операций) каждого пользователя; в то время как NIDS оценивают типичность трафика.
Совершенству нет предела, всегда хочется создать дополнительный уровень защиты для важнейших компонентов. Что ж, спрос рождает предложение. Немного вне вышеприведенной классификации стоят Host Based IDS - IDS на базе хоста, цель создания которых - защита наиболее важных, или наиболее уязвимых участков LAN. Модуль анализа устанавливается непосредственно на то, что собираются защищать. Далее, Host Based IDS анализирует обращения к этому объекту, опять же пытаясь распознать в трафике характерные сигнатуры. Возможно использование других методов, например - проверки контрольных сумм файлов, размещенных на объекте, с целью выявить их несанкционированную модификацию. (Снова напрашивается аналогия - с ревизорами дисков). К достоинствам такой системы можно отнести тот факт, что она способна эффективно противостоять как вторжениям извне, так и изнутри. Только учтите, что Host Based IDS должна быть совместима с используемой на защищаемом хосте ОС.
Рассмотренные выше типы IDS хотя и мало, но все же известны. Их принципы были заложены еще в середине 80-х, эти системы обладают широким спектром действия. А вот следующую можно считать примером инновационной и узкоспециализированной. Это ERIDS (External Routing Intrusion Detection System). Необходимость ее создания была продиктована тем фактом, что помимо простого и распределенного способа сбора данных о сети существуют менее тривиальные. Например, злоумышленник сначала осуществляет атаку на маршрутизатор, изменяет его настройки так, что он направляет трафик через сегмент, который не контролируется и доступен атакующему. Анализ перехваченного трафика проводится уже в этом сегменте, в спокойной обстановке.
Пример неожиданной проблемы: с появлением MS IIS Web Server возникла непредвиденная проблема, которая в начале осени 2001 года была описана во многих новостных рубриках. Дело в том, что системы обнаружения вторжения в процессе своей работы декодируют формы HTTP-запросов типа hex и UTF. До недавнего времени это были два наиболее распространенных формата кодирования URL (Uniform Resource Locator). В MS IIS Web Server реализован и другой формат, предназначенный для представления истинных строк символа Unicode/wide. Поскольку IDS системы не умели обрабатывать HTTP запрос в таком формате, то они и не могли анализировать его. Это обстоятельство позволило использовать новый формат для обхода IDS.
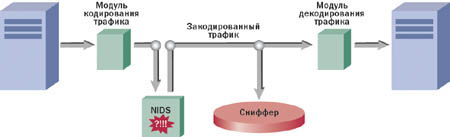
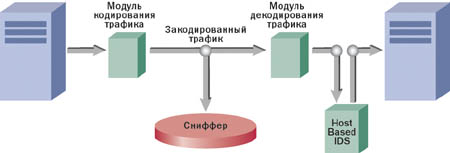
В заключение. Как уже было сказано выше, IDS используют сигнатуры, которые объединены в базу данных сценариев атак (БДСА). Принцип «щита и меча» никто не отменял, новые типы атак и их модификации появляются с завидным постоянством. Поэтому БДСА должна обновляться каждый раз, как только разработчик вашей IDS дополнит ее описанием нового вида атаки. IDS вовсе не являются самодостаточными. Они разрабатываются с учетом взаимодействия с файрволлами и антивирусными системами. Единственную трудность для NIDS представляют участки сети, в которых трафик шифруется (схема № 1). Ясно, что выявлять какие-либо особенности в трафике невозможно, если он зашифрован. Поэтому в пределах сегмента сети NIDS и криптосредства несовместимы. Такого недостатка лишены Host Based IDS, так как прежде чем попасть на хост, информация дешифруется и в дальнейшем может быть подвергнута полноценному анализу по привычному алгоритму (схема № 2). Следует учитывать, что степень сложности IDS требует соответствующей квалификации обслуживающего ее персонала. Прежде чем приобретать IDS подумайте, кто будет заниматься ее поддержкой. Как и любая система детектирования, IDS имеют свой процент ложноположительных (сигнал опасности при отсутствии таковой) и ложноотрицательных (когда вторжение все же проходит незамеченным) срабатываний. Выбирая и настраивая IDS, постарайтесь найти золотую середину - конфигурацию, при которой система не станет доставать вас ежеминутными сообщениями о мнимой опасности, но все же сможет достаточно уверенно определять известные ей типы атак. С одной стороны, с установкой IDS администратор получит еще одну головную боль - необходимость постоянно просматривать журналы протоколирования событий; а с другой - это необходимая малая жертва, благодаря которой он избавит себя от гораздо более серьезных проблем. Какую систему установить (и устанавливать ли вообще) - решать только вам.
Рекомендуемые материалы:
На русском языке
Перевод FAQ по NDIS: www.citforum.ru/cgi-bin/yandmarkup?ndlQuery=596477731&HndlDoc=2735&PageNum=0.
Распределенный сбор информации: www.security.nnov.ru/articles/phrack55/p55-09.asp.
Выявление вторжений (LAN, 01/2001): www.osp.ru/lan/2001/01/016.htm.
Security Lab (securitylab.ru) - довольно интересный сайт с множеством материалов (в том числе касающихся IDS).
Angstroem Society - сайт общества «Ангстрем». Посвящен информационной безопасности.
На английском языке
Michael Sobirey’s IDSs page. Здесь вы найдете информацию о девяноста четырех (sic!) IDS.
Подробнее об ERIDS: www.ir.bbn.com/projects/erids/erids-index.html.
Список рекомендаций по выявлению вторжений от CERT: www.cert.org/tech_tips/intruder_detection_checklist.html.
Публикации:
Thomas H. Ptacek & Timothy N. Newsham. Insertion, Evasion, and Denial of Service: Eluding Network Intrusion Detection. - January 1998.
Defeating Sniffers and Intrusion Detection Systems. - Horizon, Phrack Magazine, Volume 8, Issue 54, Article 10 of 12, Dec 25th 1998.
|